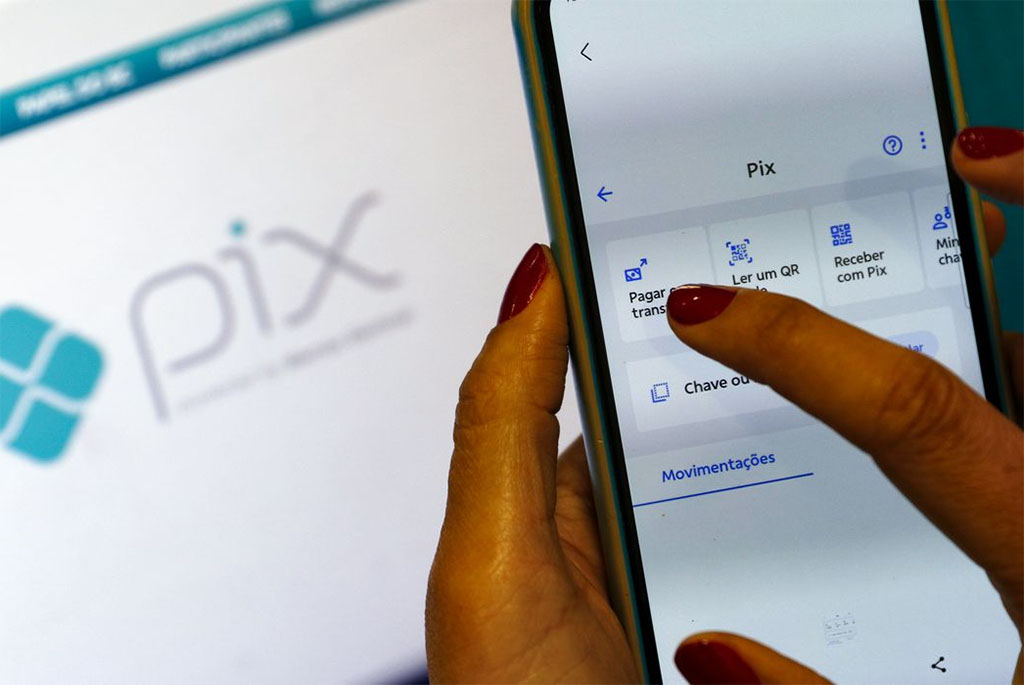
Um novo vírus está fraudando pagamentos em lojas virtuais no Brasil ao modificar o QR Code do Pix na hora da compra. Identificada pela empresa de segurança cibernética Kaspersky, a ameaça já infectou pelo menos 90 sites de comércio eletrônico no país, agindo de forma silenciosa para desviar o dinheiro dos consumidores diretamente para as contas de criminosos.
A fraude acontece de maneira imperceptível na etapa de finalização do carrinho. Quando o usuário opta por pagar via Pix, o código malicioso intercepta a transação e troca o recebedor legítimo, inserindo os dados da quadrilha no QR Code gerado na tela ou na função de copiar e colar. O cliente, acreditando estar transferindo o valor para o lojista, acaba enviando o dinheiro para os golpistas caso não confira os dados.


Segundo as informações de segurança, o ataque funciona como uma adaptação do chamado “Magecart” — um método conhecido no exterior por roubar dados de cartões de crédito em páginas de checkout. Os criminosos aproveitaram a alta popularidade do sistema de pagamentos instantâneos no mercado brasileiro e ajustaram a praga digital para lucrar com maior rapidez.
Além de mirar nas transferências via Pix, o malware continua operando na captura de dados de cartões inseridos nos sites infectados. Nessa modalidade, o estabelecimento até recebe o valor do produto, mas as informações bancárias do consumidor são clonadas e ficam expostas ao uso indevido em transações futuras.
Para evitar cair no golpe, a principal recomendação é conferir minuciosamente o nome do destinatário e o CNPJ que aparecem na tela do aplicativo bancário antes de confirmar qualquer pagamento. Em transações via cartão, especialistas indicam a utilização de cartões virtuais temporários ou de uso único, que perdem a validade logo após a conclusão da compra e inviabilizam ações fraudulentas.